

事件概览:3.875亿美元资产失窃
2026年9月24日UTC时间18:31,Bitget交易所监测到部分热钱包出现异常转账。经核实,攻击者利用第三方安全产品中的未披露零日漏洞,窃取内部高权限凭证,绕过风控系统,向钱包写入伪造提现指令并删除记录。最终确认总损失达3.875亿美元,涉及以太坊、BNB Chain、TRON、Ripple、Zcash等多条区块链,被盗资产包括ETH、XRP、USDT、USDC、BNB、AVAX、XAUt等十余种代币。
热钱包安全体系为何失守?
本次事件并非私钥或签名机制被破解,而是平台内部业务风控与第三方安全组件失效所致。攻击者先以0.84 ETH和93 TRX进行小额测试转账,规避风控阈值;18:58起发动大规模资金转移,持续近三小时。尽管Bitget于19:05触发对账异常并暂停用户提现,但攻击者已直接操控钱包系统,资金外流未能及时阻断。
加密交易所普遍采用“冷热分离”资产存储策略,热钱包因需在线处理高频交易,成为主要攻击面。为提升安全性,行业应强化四大环节:
- 多签平台安全:部署于内网或专用网络,远程操作需通过跳板机或零信任架构,并启用多因素认证;定期审计代码与漏洞扫描。
- 钱包安全:私钥应存储于硬件钱包或HSM安全芯片;签名时设备屏幕须清晰显示地址、金额,确保“所见即所签”;定期开展渗透测试。
- 签名管理:签名人需接受安全培训,职责与开发、运维隔离,避免权限重叠。
- 流程与控制:制定标准化冷热钱包操作流程(SOP);冷转热启用地址白名单;大额或异常交易设置延时审批并保留完整审计日志。
被盗资金流向:多链拆分与跨链归集
根据Beosin Trace链上追踪分析,攻击者在5天内采取“快速拆分、多链归集”策略,迅速将资金分散、兑换并跨链转移,以逃避监控。
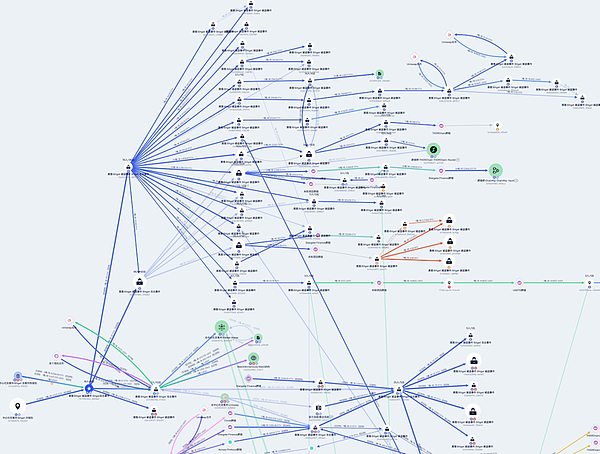
Ethereum链
被盗资产进入归集钱包后立即拆分为多个二级中转地址,随后通过Uniswap等DEX兑换,并部分流入混币器。
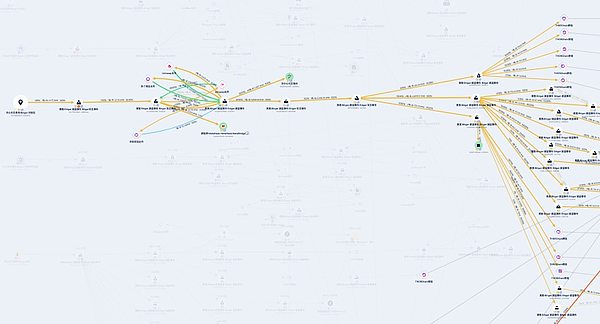
BNB Chain
资金经多层转移与兑币后拆为小额,再通过Thorchain跨链至比特币网络。
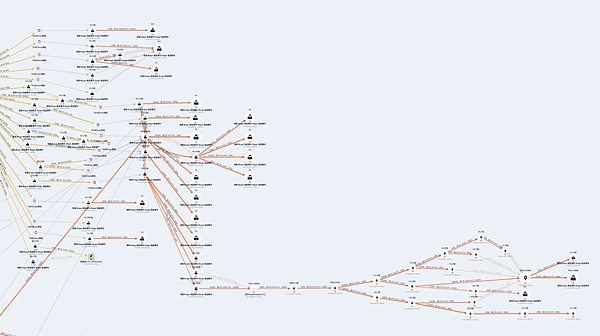
TRON链
类似BNB Chain路径,先通过跨链协议将TRX兑换为以太坊USDT,再经Thorchain转入比特币网络。
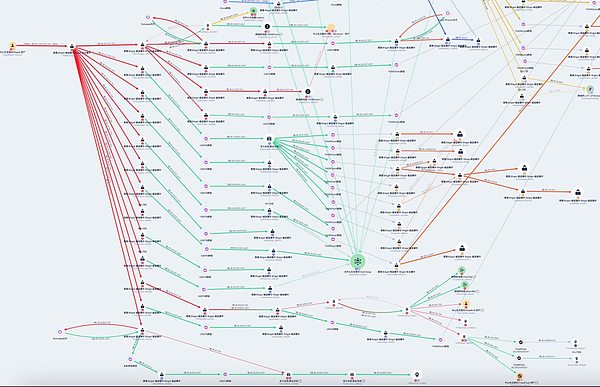
Arbitrum链
资金相对独立,仅约1500万美元经中转与DEX后回流至以太坊主网。
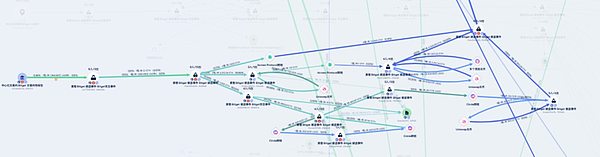
洗币路径:混币器与BTC最终归宿
所有公链被盗资金经多轮中转、代币置换与跨链操作后,最终通过Thorchain统一转换为BTC并汇入比特币网络。随后,攻击者使用Wasabi CoinJoin等混币工具混淆交易输入输出关系,完成资产清洗。
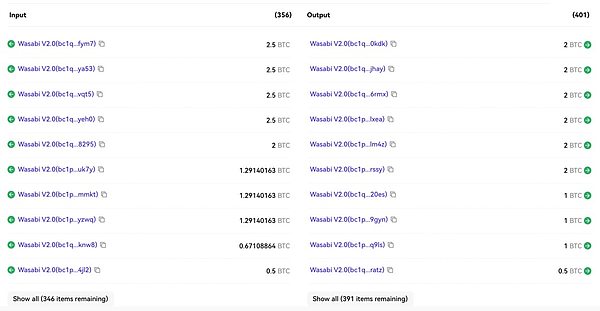
部分BTC已进入混币环节,例如交易 2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e。
行业协同:开放追踪与风险情报共享
事件发生后,Bitget开放链上追踪基础设施,包括:
- 实时监测面板:https://trace.bgblockchain.xyz/v2#explorer
- 黑客持仓地址API:https://trace.bgblockchain.xyz/api
- 线索提交入口:https://trace.bgblockchain.xyz/report
然而,原始黑客地址仅是风险情报起点。要实现持续监控与拦截,需结合KYT(Know Your Transaction)系统自动更新标签。例如,虚拟资产服务商可将Bitget提供的攻击者地址导入Beosin KYT平台,自动识别后续衍生的中转与归集地址,一旦接收相关资金即触发告警,提升全行业联防能力。