

从区块链到密码学世界计算机
我们习惯将以太坊称为“一条区块链”,仿佛它与2009年中本聪创造的比特币属于同一种技术。诚然,二者在某些层面确有共通之处,即便是未来沿Strawmap路线构建的“精简以太坊”,仍保留区块链的核心特征。然而,过去十五年中,这项技术已发生巨变,并将在未来三年内进一步演化——以至于称其为一种性质上全新的系统,实属公允。
以太坊的技术演进路径
今天的以太坊已具备通用计算能力、权益证明(PoS)共识机制、基于零知识证明(ZK)的链上应用,以及提供扩展性与隐私保护的Layer 2解决方案。而明天的以太坊将支持在极端规模与完全通用性之间动态调节的计算模式、多种形式的多参与者区块构建、高度优化的PoS机制,以及深度集成于基础层并发挥关键作用的零知识证明技术。
比特币白皮书 vs. 以太坊未来蓝图
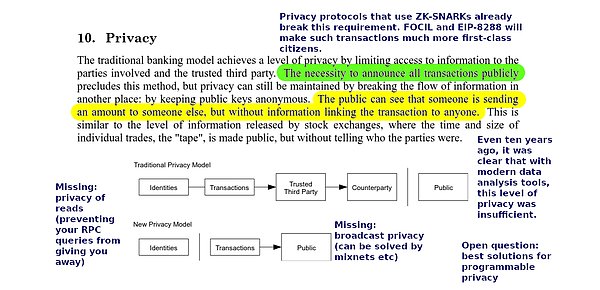
Vitalik通过逐节对比比特币白皮书与以太坊在2015年(黄色)、2025年(绿色)和2030年(蓝色)的发展状态,揭示了区块链核心属性的根本性转变:
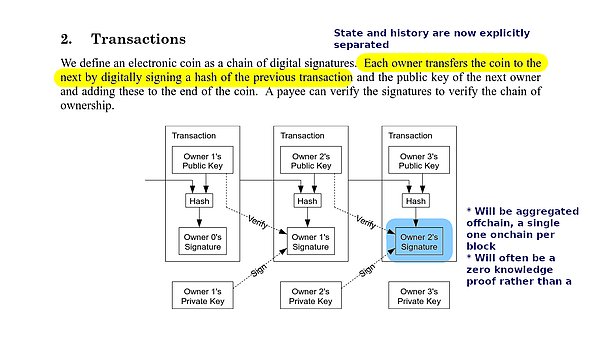
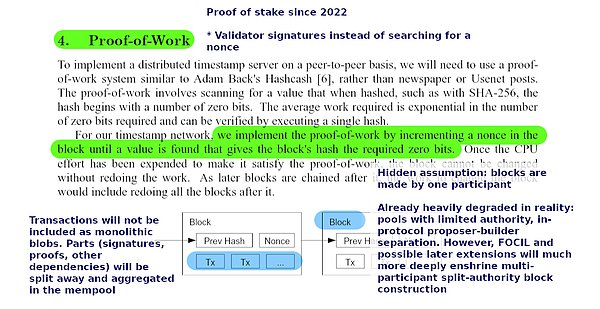
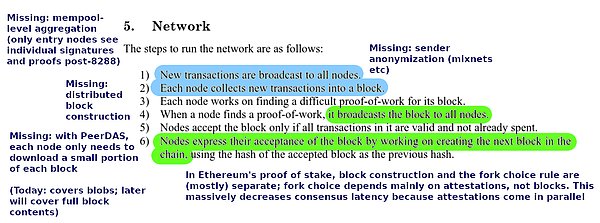
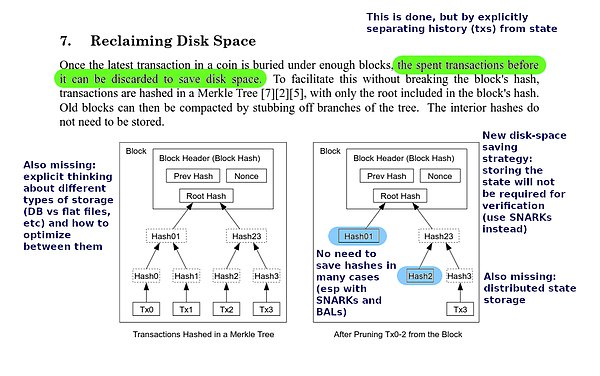
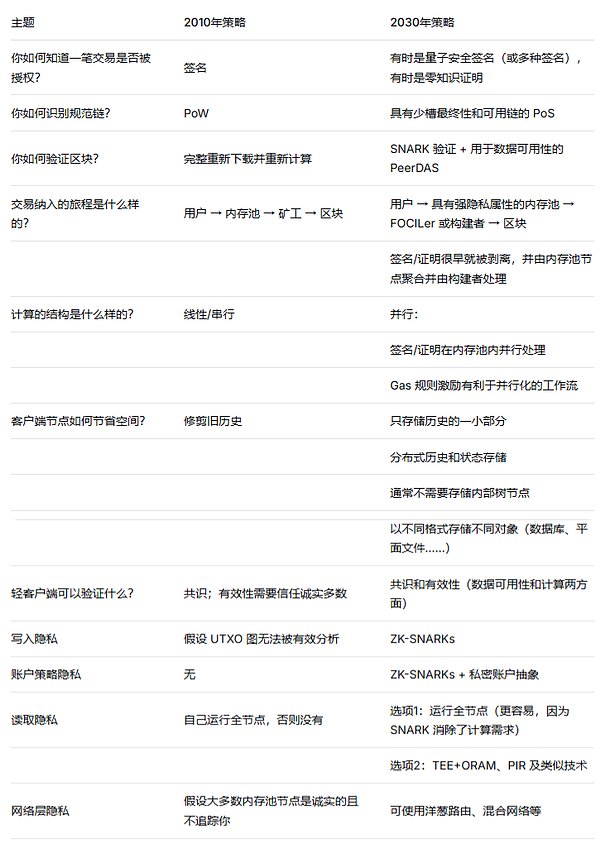
为更清晰呈现变化,作者将其归纳为一张对比表:
核心范式的根本转变
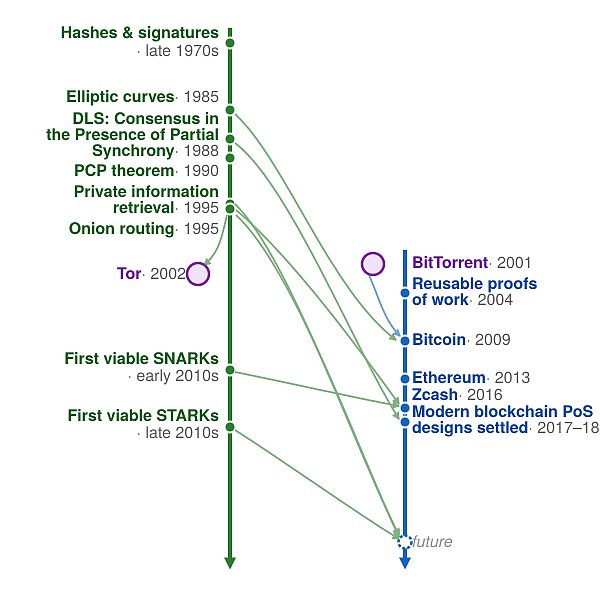
几乎所有曾被视为区块链核心的属性,如今都已或即将发生根本性变革: 验证方式:从“下载并重新执行”转变为“PeerDAS采样 + 验证SNARK”; 共识机制:从工作量证明(PoW)演进为权益证明(PoS),并持续向高度优化的PoS发展; 区块构建权:从单一矿工构建区块,转向多方协同构建。 正如文中所言,现代密码学网络(如Lean升级后的以太坊)之所以仍被称为“区块链”,更多是出于历史惯性。实质上,它是一种融合两大脉络的混合构造:一是中本聪的核心思想,二是源自近五十年学术研究、在2009年尚不成熟甚至不存在的新型密码学机制。
对开发者与用户的深远影响
这种技术演进正重塑用户面临的权衡结构:
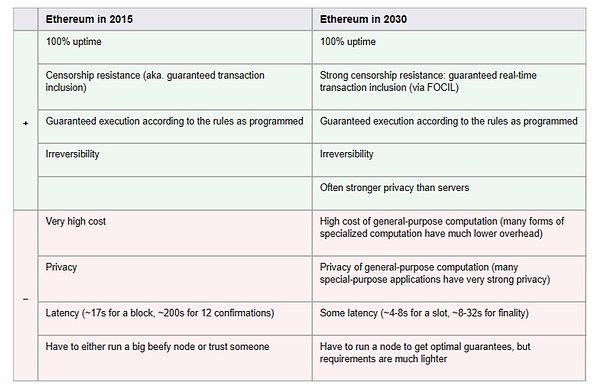
在未来的架构中,计算的结构变得至关重要。同样数量的计算,若塞入一笔串行、难以并行化的交易中,成本将显著高于将其拆解为可并行处理、依赖关系清晰的模块化单元。这将激励开发者采用新编程范式:仅将与状态变更顺序直接相关的核心信息上链,其余计算在纳入区块前即完成聚合与验证。
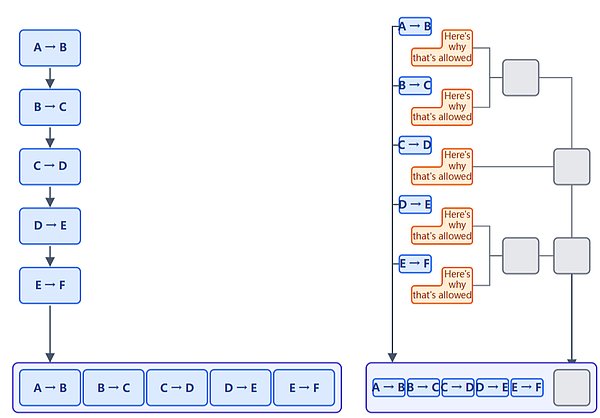
去中心化从负担变为性能优势
过去,去中心化主要被视为保障安全与抗审查的必要代价。如今,借助现代密码学(尤其是高效零知识证明),去中心化本身正成为提升性能的利器:它支持大规模数据并行存储、内存池内并行计算,并在特定场景下增强隐私——例如通过隐藏请求来源元数据。 Vitalik指出,早在2010年代中期,以太坊社区就梦想实现“为扩展性而去中心化”。彼时受限于验证难题:若拆分计算任务,如何确保每个单元正确执行?早期方案依赖随机抽样委员会,但面临高延迟、高成本及失败无补救等瓶颈。如今,密码学突破已解决该问题,且验证开销正逐月下降。
迈向终极愿景:混淆与量子安全
展望更远未来,不可区分混淆(iO)技术的成熟可能彻底消除隐私与泛化计算之间的权衡,实现无限参与者的完全加密通用计算。即便弱化版混淆,也可用于加密内存池等场景。不过,当前所有演进成果将在iO实用化前早已落地。 根据以太坊路线图,计划于明年实施的Hegota分叉,可能是最后一个“传统”升级——其功能对2015年的开发者而言仍可识别。此后,以太坊将全面拥抱递归STARK、自动化形式化验证、高度优化共识算法,并推进量子安全。PeerDAS标志着转型起点,而Hegota之后,这一转变将成为以太坊的主线叙事。
结语:密码学世界计算机的诞生
最终目标是构建一个比上一代技术更便宜、更具扩展性、更私密且保持高安全性的计算平台。这不再是简单的账本,而是一个融合区块链、先进密码学验证与强大去中心化链下组件的“密码学世界计算机”。